Erlebe das Internet ohne nervige Werbung, Tracking und Virenattacken.
TrashBlock+ schützt dein Zuhause vor Phishing und Scam.
Einfach anschließen, sofort sicher surfen.
Ein schneller SBC filtert alles, was zum Surfen nicht benötigt wird. Das Internet wird dadurch wieder extrem schnell und sicher für die ganze Familie. Geringeres Datenvolumen, geringere Kosten.
Blockiere Tracker auf PC's, Smart-TVs, Handys und Tablets. Halte Viren- und Phishing-Seiten fern. Sperre bekannte Fake-Shops und Betrugsseiten aus. Schütze deine Lieben und deine Geräte.
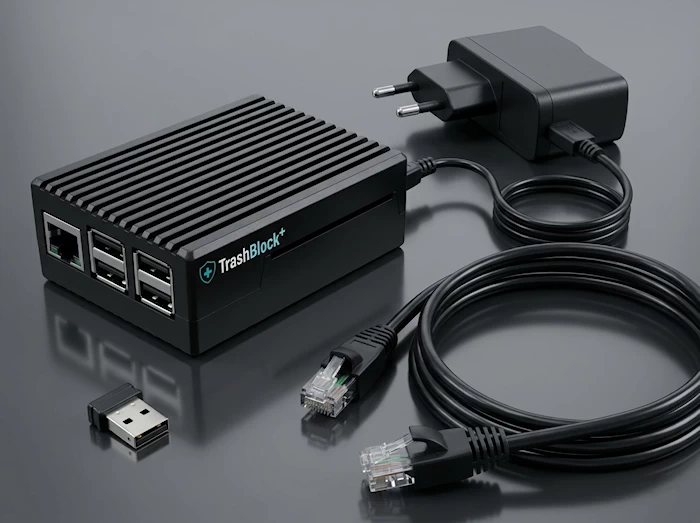
TrashBlock+ wird fertig konfiguriert geliefert, incl. LAN-Kabel, SD-Card und deutscher Anleitung. Einfach am Router anstecken, IP-Adresse eintragen, fertig! Das ist selbst für Laien ein Kinderspiel.
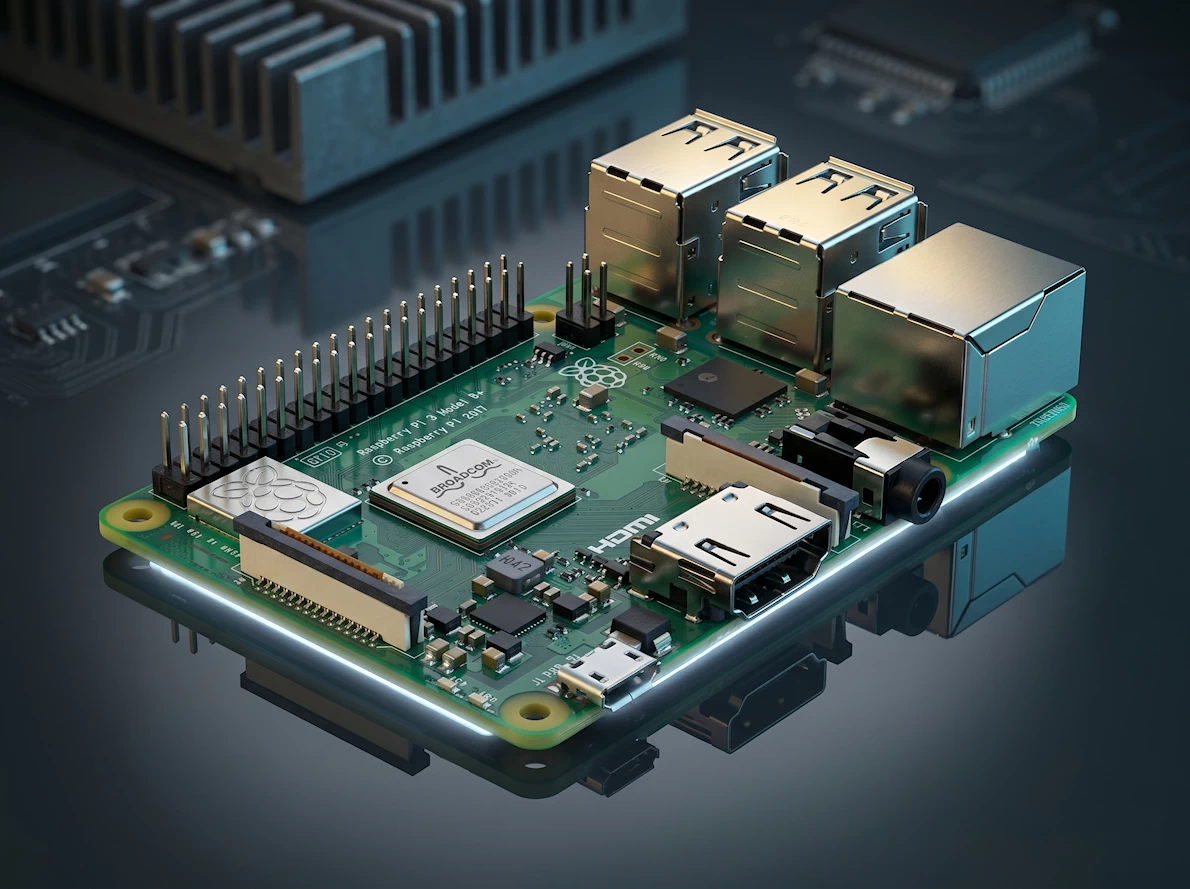
Vollständig konfiguriertes System, incl. Netzteil, LAN-Kabel, SD-Card und Anleitung (DE)
Ein Produkt von iNTERFILE.de
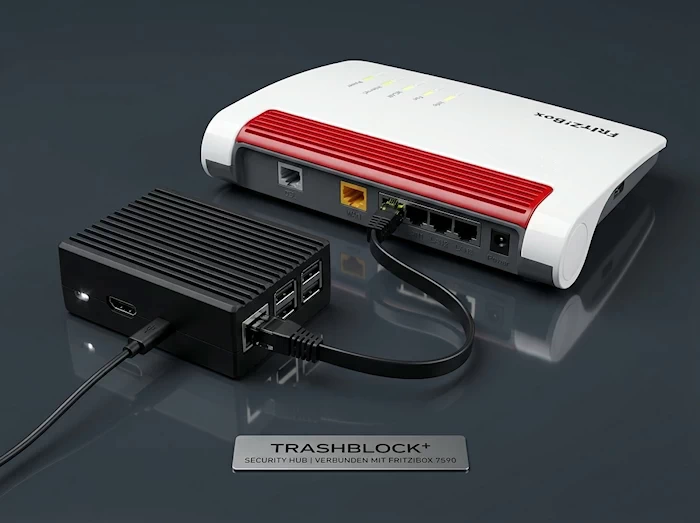
TrashBlock+ mit dem mitgelieferten Netzteil verbinden. Anschließend mit dem mitgelieferten LAN-Kabel an einem freien Port, z. B. LAN1 des Routers, anstecken. Sollte kein Port mehr frei sein, lässt sich auch ganz einfach ein kleiner Netzwerk-Hub dazwischenschalten. Diese kosten meist nur 20–30 Euro.
Als nächstes am PC oder Notebook den Browser öffnen und fritz.box eingeben. Die Zugangsdaten zur Fritz!Box stehen auf der Unterseite des Routers. Sollte die Startseite des Routers nicht erscheinen, dann versuche eine der folgenden IP-Adressen: http://192.168.178.1 oder http://192.168.0.1 oder http://169.254.1.1
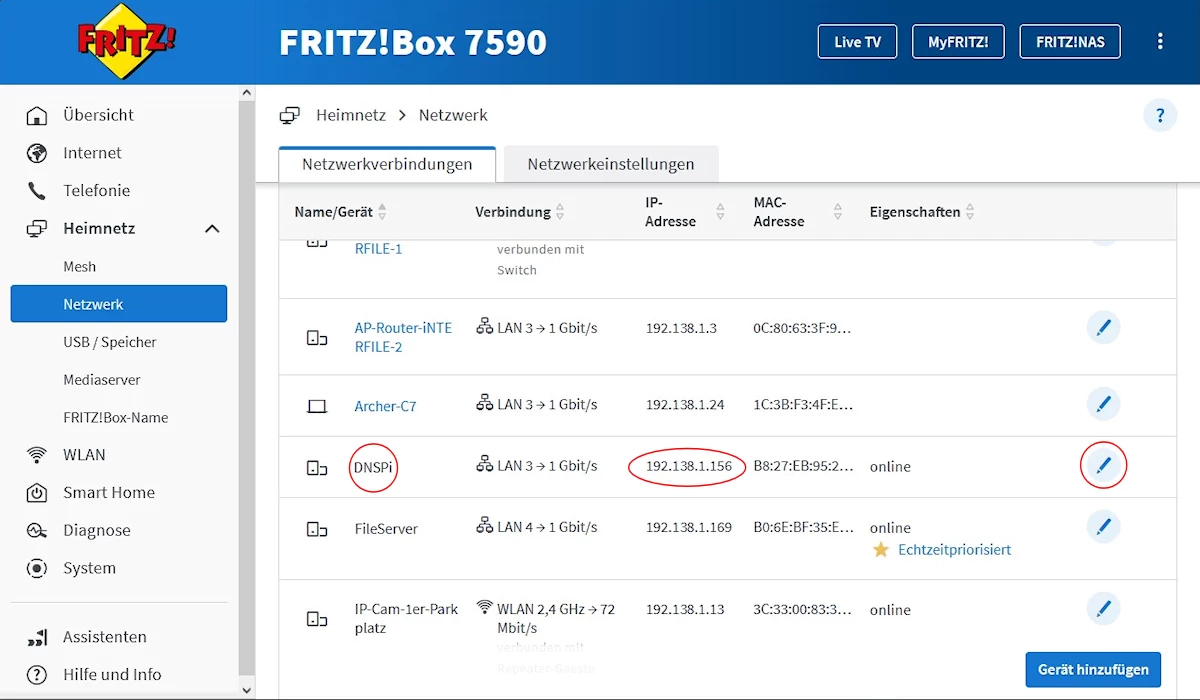
Wie auf dem folgenden Bild gezeigt, nach TrashBlock+ (hier heißt er noch DNSPi) suchen, die IP-Adresse notieren und rechts auf das Stiftsymbol klicken.
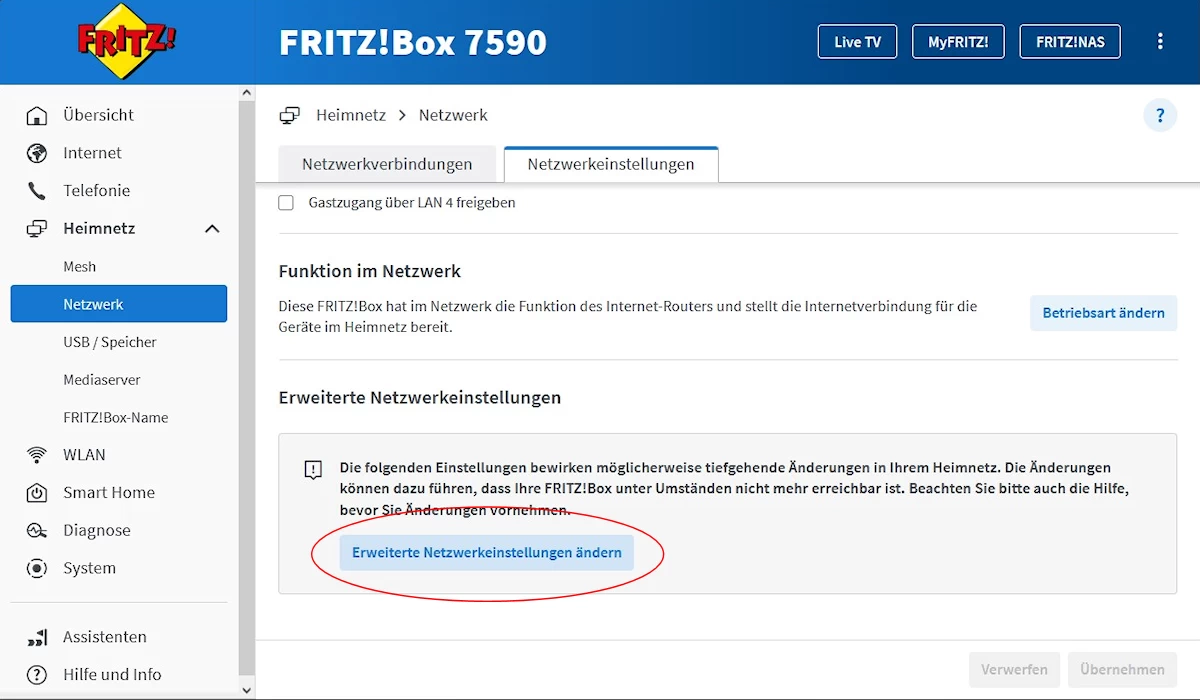
Die soeben notierte IP-Adresse muss immer die gleiche sein, damit alle Geräte im Netzwerk den Werbeblocker jederzeit finden können. Dafür klicken wir auf "erweiterte Netzwerkeinstellungen ändern".
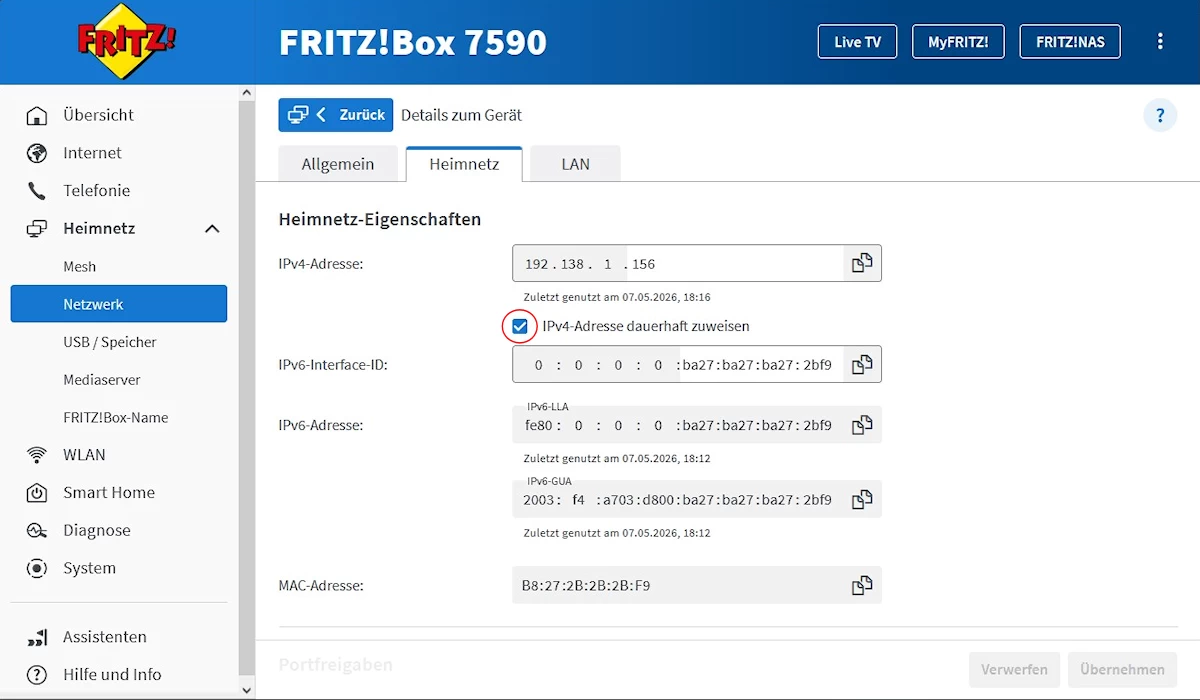
Mit einem Klick auf "IPv4-Adresse dauerhaft zuweisen" wird die IP-Adresse statisch gemacht. Damit ist TrashBlock+ für alle Geräte jederzeit erreichbar. Auf Übernehmen klicken nicht vergessen.
Unter "Lokaler DNS-Server" steht zunächst die aktuelle Adresse des Router-eigenen DNS. Meistens lautet sie 192.168.0.1 oder 192.168.178.1 oder ähnlich.
Diese muss unbedingt notiert und im Falle eines Austauschs oder Entfernens des Werbeblockers wieder eingetragen werden. Andernfalls ist der Zugriff auf das Internet nicht möglich.
Damit TrashBlock+ nun das Netzwerk schützen kann, muss die zuvor notierte IP-Adresse, wie auf dem Bild gezeigt, hier eingetragen werden. Jetzt auf Übernehmen klicken. Fertig!
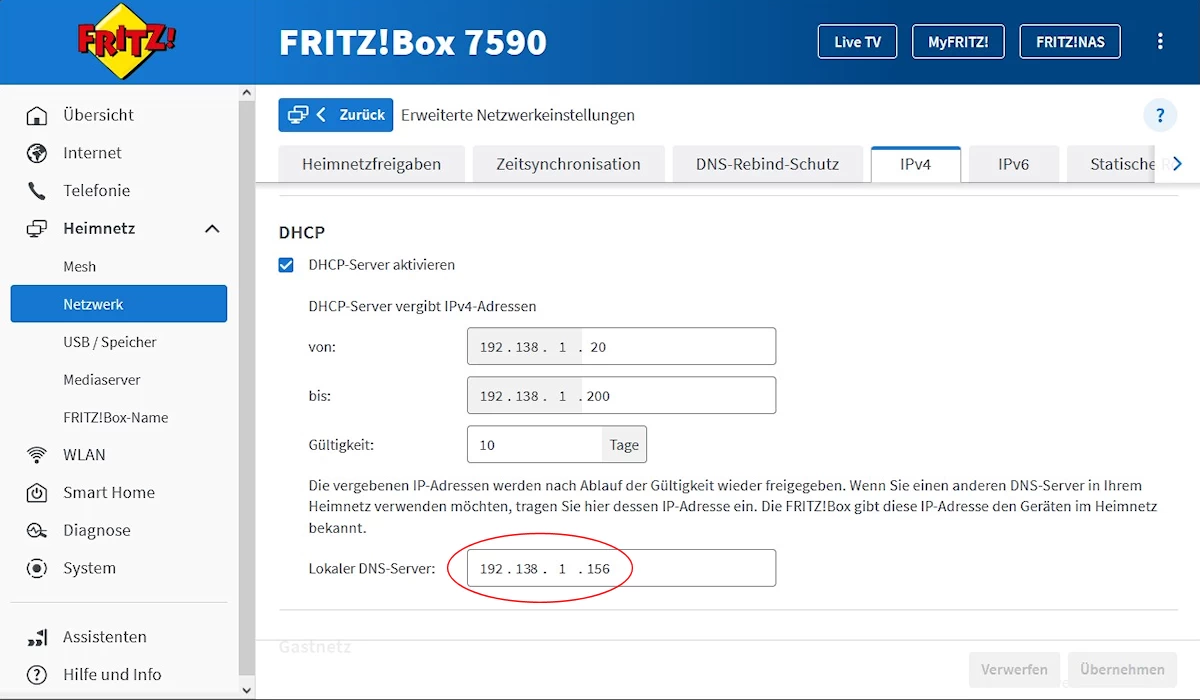
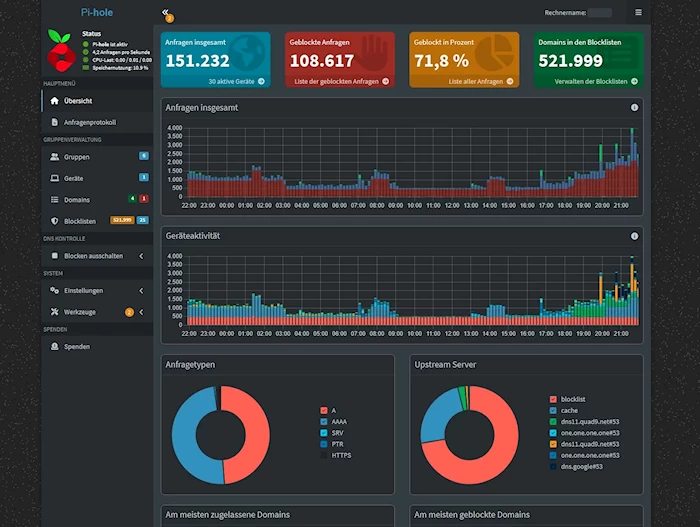
Jetzt nur noch den Browser öffnen, IP-Adresse des Werbeblockers eingeben und damit Pi-hole auf dem TrashBlock+ aufrufen.
Trashblock+ lässt sich in die meisten anderen Internet-Router genauso einfach einbinden. Wichtig ist, dass dem Werbeblocker immer dieselbe IP-Adresse zugewiesen werden kann und sich ein DNS frei auswählen lässt. Dies sollte zumindest in Deutschland bei allen Routern der Fall sein. Ansonsten einfach fragen (siehe unten).
TrashBlock+ ist weit mehr als ein herkömmlicher Werbeblocker. Er fungiert als zentraler Sicherheitsknotenpunkt für dein gesamtes Zuhause. Durch die Filterung auf Netzwerkebene schützt er nicht nur Computer und Smartphones, sondern sichert auch Geräte ab, auf denen normalerweise keine Adblocker installiert werden können – wie Smart-TVs, Spielekonsolen und IoT-Geräte.
Sicherheit steht bei uns an erster Stelle. TrashBlock+ filtert proaktiv den Zugriff auf bekannte bösartige Webseiten:
Durch unsere umfassende Datenbank mit über 2.800.000 Einträgen identifiziert TrashBlock+ unerwünschte Inhalte in Echtzeit. Die automatischen Hintergrund-Updates garantieren, dass du stets von den aktuellsten Filtern profitierst.
Genieße das Internet so, wie es sein sollte: fokussiert und sauber. TrashBlock+ eliminiert störende Overlays, blinkende Banner und ablenkende Werbung in Online-Magazinen. Das Ergebnis ist ein stressfreies Leseerlebnis und eine übersichtliche Benutzeroberfläche auf allen Geräten.
Die Installation von TrashBlock+ ist denkbar einfach und erfordert kein tiefgreifendes IT-Wissen:
TrashBlock+ basiert auf der bewährten Open-Source-Technologie Pi-hole. Als sogenanntes DNS-Sinkhole filtert es Anfragen nach Werbedomains und Trackern direkt auf Netzwerkebene. Für ein optimales Nutzererlebnis und realistische Erwartungshaltungen ist es wichtig, die technologischen Besonderheiten der DNS-basierten Filterung zu verstehen.
Da TrashBlock+ verhindert, dass Werbeinhalte überhaupt erst geladen werden, kann es auf manchen Webseiten zu optischen Vakanzen (weißen Flächen) kommen. Im Gegensatz zu Browser-Add-ons, die das Design einer Seite nachträglich manipulieren ("Cosmetic Filtering"), entfernt ein DNS-Filter lediglich den Datenabruf. Dies garantiert jedoch ein absolut ablenkungsfreies Lesen und schont die Systemressourcen Ihres Endgeräts.
Plattformen wie YouTube, Facebook oder Instagram nutzen zunehmend "First-Party-Ads". Das bedeutet, die Werbung wird über dieselbe Domain ausgeliefert wie der eigentliche Inhalt (z. B. das Video). Da ein DNS-Filter nur die gesamte Domain blockieren könnte, was den Zugriff auf den Dienst komplett unterbinden würde, bleibt diese Form der serverseitig injizierten Werbung in den meisten Fällen sichtbar.
Einige Geräte – darunter Google Nest, Chromecast oder proprietäre Smart-TV-Systeme – verwenden fest einprogrammierte (hardcoded) DNS-Server (z. B. Google DNS 8.8.8.8). Diese Geräte ignorieren die zentralen Router-Vorgaben. Um TrashBlock+ auch hier effektiv zu nutzen, empfiehlt sich die Einrichtung einer Firewall-Regel (NAT-Redirect) im Router, um DNS-Anfragen zwangsweise über den TrashBlock+ umzuleiten.
Wichtig zu verstehen ist: TrashBlock+ ist kein VPN. Während es deine Privatsphäre durch das Blockieren von Trackern massiv stärkt, erfolgt keine Verschlüsselung des gesamten Datenverkehrs nach außen. Ihr Internetanbieter (ISP) kann weiterhin sehen, welche Domains aufgerufen werden, und deine öffentliche IP-Adresse bleibt für Webseitenbetreiber sichtbar.
TrashBlock+ fungiert als präventiver Schutzschild, ersetzt jedoch keinen klassischen Virenschutz. Da das System die SSL/TLS-Verschlüsselung aus Sicherheitsgründen nicht aufbricht (keine Deep Packet Inspection), können bösartige Skripte, die über eine vertrauenswürdige, freigegebene Domain geladen werden, nicht innerhalb des Datenstroms analysiert werden. Wir empfehlen TrashBlock+ daher als elementaren Bestandteil einer mehrstufigen Sicherheitsstrategie.
In mobilen Applikationen wird Werbung oft über hochdynamische Subdomains oder spezielle Protokolle geladen, die klassische DNS-Abfragen umgehen. In diesen spezifischen Fällen kann die Filterwirkung variieren. Dennoch reduziert TrashBlock+ das allgemeine Tracking-Aufkommen innerhalb von Apps signifikant und schützt so deine mobilen Nutzungsdaten.
Wir lieben OpenSource Es ist das Fundament, auf dem ein Großteil des modernen Internets gebaut ist. Es bedeutet weit mehr als nur „kostenlose Software“ – es ist eine Philosophie, die digitale Freiheit, Sicherheit und Innovation überhaupt erst ermöglicht. Gerade für ein Produkt wie den TrashBlock+, der auf den Open-Source-Projekten Pi-hole und Raspberry Pi basiert, sind die Vorteile gigantische Argumente.
Bei proprietärer Software (wie Windows oder kommerziellen Werbeblockern) weiß niemand genau, was hinter den Kulissen passiert. Es ist eine „Blackbox“.
Bei Open-Source Programmen ist der Quellcode für jeden öffentlich einsehbar. Unabhängige Sicherheitsforscher und Entwickler weltweit prüfen den Code permanent.
Es ist zudem praktisch unmöglich, unbemerkt Spyware, Backdoors oder Daten-Tracker einzubauen – die Community würde es sofort entdecken und anprangern.
Kein Unternehmen der Welt – egal wie groß – kann so viele fähige Entwickler einstellen, wie die weltweite Open-Source-Community freiwillig mobilisiert.
Wird eine Sicherheitslücke oder ein neuer Werbe-Trend entdeckt, arbeiten oft innerhalb von Stunden dutzende Entwickler an einer Lösung.
Software wie Pi-hole wird seit Jahren von Experten verfeinert, optimiert und stabilisiert, weil weltweit tausende Menschen ein Interesse daran haben, dass sie perfekt läuft.
Wer auf Open Source setzt, macht sich nicht von den Launen eines einzelnen Konzerns abhängig.
Ein kommerzieller Anbieter kann morgen die Preise verdoppeln oder den Dienst einstellen. Bei Open Source gehört die Software der Allgemeinheit.
Selbst wenn die ursprünglichen Erfinder ein Projekt aufgeben, kann die Community es nehmen, modifizieren und unter neuem Namen weiterführen (ein sogenannter „Fork“).
Open Source senkt die Einstiegshürde für großartige Ideen massiv. Es ermöglicht kleinen Unternehmen und Start-ups, auf Enterprise-Niveau zu agieren, ohne Millionen für Softwarelizenzen auszugeben.
Unser Geschäftsmodell zeigt das mit dem TrashBlock+ perfekt: Wir kombinieren eine geniale, freie Software und veredeln sie durch den Bau einer bequemen, einsatzbereiten Hardware-Lösung für Menschen, die keine Zeit für IT-Basteleien haben.
Wir möchten Open Source den Menschen näher bringen. Wir sind der Meinung, dass Open Source nicht nur den nerdigen IT-Bastlern vorbehalten sein sollte.
Wenn sich fritz.box nicht aufrufen lässt, versuche http://fritz.box oder nutze stattdessen direkt die IP-Adresse http://192.168.178.1 oder die Notfall-IP http://169.254.1.1. Schalte am Handy mobile Daten aus, trenne alle VPNs, prüfe die WLAN- oder LAN-Verbindung und starte den Router neu
Am einfachsten geht es mit http://trashblockplus. Allerdings wird mittlerweile jeder Browser eine HTTPS-Warnung ausgeben. Das ist natürlich lästig. Auf Dauer ist es einfacher, https://trashblockplus zu verwenden. Da sich lokale Geräte wie der TrashBlock+ nicht ohne Weiteres per SSL absichern lassen, wird auch hier jeder Browser melden: "Warnung: Potenzielles Sicherheitsrisiko erkannt" oder "Nicht sicher".
Du musst nun einmalig auf "Erweitert" und anschließend auf "Trotzdem fortfahren/Risiko akzeptieren" klicken. Der Browser legt dann eine dauerhafte Ausnahme für die Domain an. Eine Verschlüsselung findet zwar nicht statt. Da sich das Gerät jedoch in deinem eigenen Netzwerk befindet, ist die fehlende Verschlüsselung vernachlässigbar. Zudem werden zwischen dem Browser und TrashBlock+ i. d. R. keine datenschutzrelevanten Daten übertragen.
Es kann mehrere Stunden bis Tage dauern, bis du den Effekt siehst. Das liegt daran, dass du die Seiten zuvor bereits besucht hast. Ein Großteil der Ads ist dann noch in deinem Browsercache zwischengespeichert. In diesem Fall müsstest du den Browserverlauf für diese Seite oder den gesamten Browserverlauf löschen.
Die Plattformen, für die die Ausspielung von Anzeigen, ändern ihre Domains ständig. Auch gibt es immer wieder neue Unternehmen in der Ads-Branche. Die Aktualisierung der Blacklisten wird idR. von Freiwilligen in ihrer Freizeit übernommen. Es können also nicht immer alle unerwünschten Anzeigen oder Links gelistet werden.
TrashBlock+ kann grundsätzlich alle Adressen filtern, die man auf die sogenannte Blacklist setzt. Wir haben bereits eine ganze Reihe öffentlich zugängliche und dauerhaft frei verfügbare Blacklisten eingeflegt.
Den TrashBlock+ konfigurierst du über das webbasierte Admin-Dashboard des Pi-Hole. Rufe die Verwaltungsseite deines TrashBlock+ im Browser mit https://trashblockplus auf und logge dich mit deinem Passwort (siehe Rechnung) ein. Dort kannst du unter „Settings“ (Einstellungen) und „Domains“ Blocklisten (Adlists), Ausnahmen (Whitelists/Blacklists) sowie Upstream-DNS-Server anpassen.
Schaue dir Pi-hole direkt bei den Entwicklern an: https://github.com/pi-hole/pi-hole. Mit den Suchbegriffen "pi-hole+konfiguration+anleitung" findest du im Netz massenhaft weitere Anleitungen in allen Sprachen.
Das ist ein gutes Zeichen. Das heißt, dass die vom Prozessor erzeugte Wärme gut auf das Aluminiumgehäuse abgegeben wird. Würde er auch Stunden nach dem Einschalten kalt bleiben, wäre irgendetwas nicht in Ordnung. Wird er hingegen so heiß, dass man ihn nicht mehr gefahrlos anfassen kann – deutlich mehr als 40 °C –, dann schalte ihn bitte sofort ab und setze dich mit unserem Support unter info@trashblockplus.de in Verbindung.
Der TrashBlock+ bezieht sowohl seine Systemupdates als auch Updates für die Sperrlisten, also Blacklists und Whitelists, automatisch per CronJob. Das beinhaltet auch die deutsche Übersetzung. Diese ist direkt bei GitHub unter https://github.com/pimanDE/translate2german zu finden.
Ja! Das ist aber höchst unterschiedlich. Manchmal sind es nicht einmal 10 %. Der Anteil des gefilterten Traffics steigt proportional mit der Anzahl der internetfähigen Geräte, die gerade im Heim- oder Unternehmensnetzwerk aktiv sind. Sind die Nutzer dann noch auf allgemein stark frequentierten Webseiten unterwegs, kann der Anteil auch schnell 90 % übersteigen.
Wir haben selbst zwar keine Studien erstellt. Aber aus jahrelanger eigener Erfahrung können wir sagen: Die Hälfte des Traffics ist ressourcenfressender Ballast.
Es gibt mittlerweile auch Studien, z.B. von Cloudflare, die mehr als 50 % aller Web-Anfragen nicht-menschlicher Natur bescheinigen. Die meisten davon schädlich! Tendenz steigend!
Die gesetzliche Gewährleistung beträgt grundsätzlich 2 Jahre.
Du hast das Recht, binnen vierzehn Tagen ohne Angabe von Gründen diesen Vertrag zu widerrufen. Nutze nach Möglichkeit das Widerrufsformular unter https://trashblockplus.de/widerruf.php#widerrufsformular
Ein Werbe- und Jugendschutzfilter blockiert unerwünschte Inhalte direkt auf DNS-Ebene, noch bevor sie dein Endgerät erreichen. Das DNS (Domain Name System) funktioniert wie ein Telefonbuch. Es übersetzt eine Domain (wie aggressive-werbung.tld oder sex-seite.tld) in numerische IP-Adressen wie 123.123.123.123. Aktuell gepflegte Filterlisten sorgen dafür, dass die allermeisten Seiten gar nicht erst aufgerufen werden.
Browser-Add-ons sind grundsätzlich abhängig vom Wohlwollen der jeweiligen App-Stores. Trashblock+ ist von absolut niemandem abhängig.
Nein. Trashblock+ schützt bereits das gesamte Netzwerk und alle Geräte, die darüber ins Internet gehen. Es ist wie eine Haustür vor Ihrem Router. Es ist keine weitere Software nötig.
Ja. Auch Smart-TVs, Spielekonsolen und IoT-Geräte rufen Werbung im Internet ab oder senden Trackingdaten. Das Meiste der unnötigen Aufrufe wird direkt geblockt.
An den Stellen, an denen die Werbung zu sehen wäre, erscheint normalerweise nur die Hintergrundfarbe der Webseite. Das ist in den meisten Fällen weiß.
Das hängt davon ab, wie die Seite aufgebaut ist. In den meisten Fällen entstehen nur kleine unsichtbare Platzhalter. Texte in Magazinen erscheinen dann wieder zusammenhängend und sind dadurch wieder einfacher zu lesen.
Ja! Auch hier erscheinen meistens nur Freiflächen in der Hintergrundfarbe der App.
Definitiv schneller. Der Seitenaufbau ist in den allermeisten Fällen deutlich spürbar schneller, weil in vielen Fällen nur die Hälfte des Datenvolumens benötigt wird.
Das ist sogar in fast allen Ländern der Welt legal! Du kannst vollkommen frei entscheiden, welche Daten aus welchen Quellen auf deinem Gerät landen dürfen und welche nicht.
Ja, das geht. Dafür müsste dein Gerät jedoch ein VPN zu deinem TrashBlock+ aufbauen. Sinnvoll ist das aber nur, wenn der TrashBlock+ an einem schnellen bzw. breitbandigen Anschluss sitzt.
TrashBlock+ filtert aktuell Seiten mit Pornografie, Gewaltverherrlichung, Suizid-Seiten, Chat-Dating, Drogen, FakeNews, Zugang zu Darknet-Plattformen, illegalen Streamingseiten, Lootboxen, Social Media etc.
Aktuell nutzen wir 75 der weltweit am besten betreuten Quellen. Diese umfassen etwa 2,8 Millionen Domains mit zum Großteil jugendgefährdenden Inhalten. Viele Listen werden stündlich bis täglich aktualisiert. Dennoch kann es passieren, dass neue Seiten erst spät oder auch nie entdeckt werden.
Grundsätzlich ist beim TrashBlock+ keine Filterstrenge vorgesehen. Es gibt aber die Möglichkeit, bestimmte Blacklisten zu deaktivieren oder bestimmte Domains auf eine Whitelist zu setzen.
SafeSearch ist in der Grundeinstellung nicht vorgesehen, lässt sich für die wichtigsten Suchmaschinen aber direkt im Pi-hole einstellen.
Einhundertprozentig lässt sich das nie verhindern. Durch die vielfältigen Einstellmöglichkeiten des Pi-hole lässt sich aber auch technisch versierten Kindern das Leben schwer machen. Zudem hängt der TrashBlock+ direkt am Router und vermutlich hinter verschlossenen Türen.
I TrashBlock lassen sich keine Sperrzeiten einstellen. Diese können jedoch weiterhin am Router eingestellt werden.
Auch auf Social-Media-Plattformen werden viele fragwürdige Inhalte gefiltert. Da jedoch täglich Millionen fragwürdige Inhalte kreiert werden, kann es auch hier keinen einhundertprozentigen Schutz geben.
Unsere Blacklisten führen auch Domains bekannter Abofallen und In-App-Angebote.
Dem Filter ist es egal, ob Dienste verschlüsselt sind oder nicht. Wenn auf einer Blacklist eine Domain steht, die Dienste mit fragwürdigen Inhalten abruft, wird diese konsequent gefiltert.
Durchaus. Letzten Endes kommt es natürlich auf die Auflagen selbst an.
Grundsätzlich wird alles gefiltert, was mittels einer Domain aufgerufen wird. Schwierig wird es jedoch bei Werbung, die direkt in einem Videostream eingebettet ist, wie z.B. bei Netflix. Hierfür gibt es jedoch Softwaretools, die da mehr oder weniger gut Abhilfe schaffen können.
Nein, das funktioniert normalerweise nicht. Die Werbung ist normalerweise direkt im Videostream eingebettet. Hierfür gibt es jedoch Softwaretools, die solche Werbung mehr oder weniger gut blockieren können.
Ja. TrashBlock+ und Pi-hole unterbinden Tracking-Pixel und Telemetriedaten unter bestimmten Bedingungen. Pi-hole blockiert als DNS-Sinkhole Anfragen netzwerkweit auf Domain-Ebene. Sobald ein Dienst Daten an eine blockierte Domain sendet, scheitert die Verbindung.
Ja. TrashBlock+ schützt wirksam vor verhaltensbasierter Re-Targeting-Werbung, da es als netzwerkweiter Filter alle Tracker blockiert, bevor diese deine Endgeräte erreichen. Da das System direkt am Router angeschlossen wird, unterbindet es die Datensammlung auf allen Geräten im Heimnetzwerk und auch im Unternehmens-Netzwerk.
Das geht normalerweise nicht und ist auch nicht sinnvoll. Denn viele Webseiten funktionieren nicht ohne die explizite Einwilligung des Nutzers. Es gibt hierzu allerdings zahlreiche Softwaretools und Browsererweiterungen, die dieses Problem lösen können.
TrashBlock+ prüft jede Nacht automatisch auf neue Listen und lädt diese gegebenenfalls runter und aktualisiert damit den Pi-hole. Die Blacklisten erzeugen wir aus den aktuell 75 bestgepflegten Quellen mit insgesamt rund 2,8 Millionen Einträgen.
Wenn die Haupt-Domain nicht auf einer Filterliste steht, wird deren Werbung auch nicht gefiltert. Das passiert jedoch nur selten. Die meisten Internetseiten pflegen Partnerschaften zu vorhandenen Werbenetzwerken, die wiederum auf unseren Filterlisten aufgeführt werden.
Nur wenn die Eigenwerbung und Trackingfunktionen auf bekannte Links verweisen, die in unseren Filterlisten aufgeführt sind, werden auch diese blockiert.
Nein. TrashBlock+ kann gesponserte Segmente oder Werbeunterbrechungen in Podcasts und Videostreams in den allermeisten Fällen nicht blockieren, da diese Segmente in der Regel direkt im Stream eingebettet sind. Hierzu gibt es jedoch einige Browser-Erweiterungen und Softwaretools, die sich mit diesem Problem beschäftigen.
Das ist allein abhängig von den verwendeten Filterlisten. Nützliche Tracking- und Website-Funktionalitäten werden normalerweise nicht auf den Filterlisten aufgeführt. Bekannte Domains solcher Funktionalitäten werden in aller Regel auf Whitelisten gesetzt, deren Nutzung somit erlaubt wird.
Weder wir, noch TrashBlock+, noch Pi-hole werten in irgendeiner Form deine DNS-Anfragen oder dein Surfverhalten aus. Die dazu notwendigen Daten werden noch nicht einmal gespeichert. Dies würde ja auch unserer Datenschutz-Philosophie massiv zuwiderlaufen!
Eindeutig ja. Aber niemals einhundertprozentig! Gerade in dem Bereich sind tausende freiwillige Aktivisten bestrebt, jede neue, Malware verbreitende Domain sofort auf eine Blacklist zu setzen. Dadurch wird das Risiko, sich versehentlich Malware herunterzuladen, enorm minimiert, aber nicht gänzlich ausgeschlossen.
Nein. Pi-hole verschlüsselt DNS-Abfragen nicht. In der Standardkonfiguration leitet Pi-hole die Abfragen per unverschlüsseltem DNS an den Upstream-Resolver weiter.
Nein, auf keinen Fall. TrashBlock+ filtert nur die Domains, die regelmäßig Viren verbreiten. Nicht jedoch die Schadsoftware selbst. Ein Virenscanner gehört weiterhin zur Grundausstattung eines jeden internetfähigen Gerätes.
Nein! TrashBlock+ filtert nur die Domains, die regelmäßig derartige Schadsoftware verbreiten. Um das Ausführen von Schadsoftware zu verhindern, bedarf es weiterhin adäquater Virenscanner und anderer Schutzmechanismen.
Wenn ein infiziertes Gerät im Heim- oder Unternehmensnetzwerk versucht, Kontakt mit einem Botnetz-Server (Command-and-Control-Server, kurz C&C) aufzunehmen, greift TrashBlock+ bzw. der Pi-hole auf DNS-Ebene ein. Sofern die Domains bzw. deren IP-Adressen bekannt sind und in den Filterlisten aufgeführt sind.
Die Server stehen in Deutschland, in einem Rechenzentrum eines deutschen Hosters.
Ja und nein! Vollständig DSGVO-konform kann kein internetfähiges Gerät sein. Denn auch IP-Adressen gelten laut DSGVO als personenbezogene Daten. Ohne deine IP-Adresse kannst du aber nicht am Internet teilnehmen. Und allein aus technischen Gründen muss deine IP-Adresse für die Dauer der Sitzung auf dem mit dir verbundenen Server gespeichert sein. Das passiert z. B. nachts, wenn dein TrashBlock+ neue Filterlisten von unserem Server herunterlädt. Wir verwerten diese Daten jedoch in keinster Weise. Siehe hierzu unsere Datenschutzerklärung am Ende der Seite.
Grundsätzlich ist der TrashBlock+ bzw. Pi-hole innerhalb des Heimnetzes oder im Unternehmensnetzwerk auch nicht DSGVO-konform eingestellt. Dies ist in den meisten Anwendungsfällen auch nicht unbedingt nötig. Allerdings sind sämtliche Einstellungen über die Pi-hole-Administrationsoberfläche erreichbar, um TrashBlock+ z.B. in Unternehmensnetzwerken absolut DSGVO-konform zu konfigurieren.
Ja. Blockierte Anfragen werden im Pi-hole protokolliert. Standardmäßig hat aber nur der Administrator des Pi-hole Zugriff auf diese Daten. Dieser ist natürlich auch verantwortlich für die Einhaltung der DSGVO.
Pi-hole schneidet keine Daten mit und leitet auch keine Daten aus. Grundsätzlich kann jedoch jeder mit den notwendigen Kenntnissen und geeigneten Tools jede Art persönlicher Daten erbeuten. Das ist für einen versierten Administrator eines Pi-Hole sicherlich auch nicht unmöglich. Jedoch hat das absolut nichts mit Pi-hole bzw. mit dem TrashBlock+ zu tun.
Eigentlich gar keine. Pi-hole ist an sich schon ziemlich einfach konzipiert. Wir haben das Ganze noch veredelt, indem wir es insbesondere für Deutschland vorkonfiguriert haben. Wichtig ist der Zugang zum Router (incl. Passwort) und die Fähigkeit, 2 Einstellungen nach unserer Anleitung in 4 einfachen Schritten vorzunehmen. Wer jedoch tiefgehende individuelle Einstellungen vornehmen will, kommt um die englische Anleitung des Pi-hole nicht drumherum.
Im Grunde muss nur die IP-Adresse des TrashBlock+ als DNS eingetragen werden. Siehe hierzu unsere Anleitung (oben) für die Fritz!Box.
Natürlich. Der Filter (TrashBlock+) besteht aus einem Raspberry Pi und dem Open-Source-Projekt Pi-hole. Fertig montiert und vollständig updatesicher eingerichtet.
Es sind keine weiteren Apps für den TrashBlock+ nötig, da dieser wie ein Türsteher vor dem Router sitzt und so alle Geräte in dem Netzwerk dahinter schützt.
TrashBlock+ kann unterwegs genutzt werden, indem du einen WireGuard-VPN-Server in deinem Netzwerk einrichtest und dein Smartphone oder Notebook so konfigurierst, dass es den Pi-hole als DNS-Server innerhalb des verschlüsselten Tunnels anspricht. Da sich am heimischen Router dann jedoch die benötigte Bandbreite erhöht, ist ein moderner breitbandiger Internetzugang sinnvoll.
Es kommt darauf an. Wenn im Router kein sekundärer DNS eingetragen ist, dann ist die Verbindung zum Internet nur noch mittels direkter Verwendung von IP-Adressen möglich. Auf den Router lässt sich aber trotzdem wie gewohnt zugreifen. Dort wird dann einfach unter DNS die IP-Adresse des TrashBlock+ gegen die zuvor eingetragene IP‑Adresse ausgetauscht. Das ist normalerweise die Adresse des Routers. Im Zweifel kann man aber auch 1.1.1.1 (Cloudflare) oder 0.0.0.0 (Google) eintragen. Idealerweise kannst du auch einen zweiten TrashBlock+ als Fallback verwenden und dessen IP-Adresse als sekundären DNS eintragen.
Wer weiß, wie man auf seinen Router zugreift und das Router-Passwort zur Hand hat, braucht nur 1 bis 2 Minuten. Original-IP‑Adresse des DNS notieren, IP-Adresse des TrashBlock+ notieren, IP-Adresse des TrashBlock+ als DNS‑Adresse eintragen, fertig!
Ja. Hier ist zwar die Router-Konfiguration etwas anspruchsvoller, aber in den meisten Fällen gar nicht nötig.
Es wird lediglich ein freier LAN-Port am Router und eine naheliegende Steckdose für das Netzteil benötigt.
Ja. Da TrashBlock+ direkt am Router angeschlossen wird, gibt es regelmäßig keine Konflikte mit anderen Geräten oder anderer Software.
https://trashblockplus aufrufen >>> "Anmelden" >>> "Domains" >>> "Domain eintragen" >>> zur Whitelist hinzufügen.
Ja. https://trashblockplus aufrufen. In der Übersicht gibt es zahlreiche Möglichkeiten.
https://trashblockplus aufrufen >>> Anmelden >>> Blocklisten. Dort lassen sich beliebige weitere Listen hinzufügen.
Es können einzelne Geräte konfiguriert werden. Diese lassen sich auch in Gruppen zusammenfassen. So lassen sich die Filterlisten für den Jugendschutz auf die Geräte der Kids anwenden, während die Eltern ihre Geräte als Ausnahmen einrichten. Und grundsätzlich werden alle Geräte dann noch durch Ads- und Malware-Filter geschützt.
Ja. Es können einzelne Geräte konfiguriert werden, aber auch in Gruppen zusammengefasst werden. So lassen sich die Filterlisten für den Jugendschutz auf die Geräte der Kids anwenden, während die Eltern ihre Geräte als Ausnahmen einrichten. Und grundsätzlich können alle Geräte wiederum durch Ads- und Malware-Filter geschützt werden.
Ja, die gibt es.
https://trashblockplus aufrufen >>> Anmelden. Unter „Blocken ausschalten“ gibt es entsprechende Funktionen.
Auch das ist möglich. Unter https://trashblockplus aufrufen >>> Domains
Dafür gibt es den Teleporter unter https://trashblockplus >>> Einstellungen. Hier können Konfigurationen geladen und gesichert werden.
Nein. Das DNS-Filtersystem ist keine Software, für die unterschiedliche Nutzer mit unterschiedlichen Rechten sinnvoll wäre.
Hierfür bietet die Übersicht des TrashBlock+ zahlreiche Möglichkeiten.
Nein. Die DNS-Filterung erhöht die Latenzzeiten (den Ping) beim Online-Gaming nicht. Im Gegenteil. Da die DNS-Anfragen in TrashBlock+ gecached werden, dürften sich die Latenzen dadurch sogar veringern.
Bei der Konfiguration im Auslieferungszustand etwa 300 KB. Der TrashBlock+ braucht sich dabei nicht anzustrengen.
Definitiv ja. Dadurch, dass durchschnittlich die Hälfte der Abfragen blockiert wird, verringert sich natürlich auch das benötigte Datenvolumen. Weil die beteiligten Komponenten im Gerät auch nur die Hälfte der Daten verarbeiten müssen, verringert sich entsprechend auch die Belastung für den Akku.
Manchmal ja. Einige wenige Seiten sind so programmiert, dass sie auf bestimmte Inhalte warten, um die Seite weiter aufzubauen. Im täglichen Umgang mit dem Internet sind uns solche Seiten jedoch nie aufgefallen.
Der TrashBlock+ ist so dimensioniert, dass er sich selbst bei 30 Geräten, die manchmal gleichzeitig online sind, nicht anstrengen muss.
Ja, das ist ein weiterer Vorteil des TrashBlock+. Durch die Zwischenspeicherung direkt im Arbeitsspeicher, werden die wiederholten DNS-Anfragen extrem schnell und verringert so die Latenzzeiten. Das ist besonders interessant bei Online-Spielen.
Ja, im positiven Sinne. Dadurch, dass durch TrashBlock+ rund die Hälfte des Gesamtvolumens nicht mitgeladen wird, da es sich dabei um Trackingdaten und Ads handelt, verbessern sich die Ladezeiten spürbar.
Gerade hier ist die Filterung unnötiger Daten von enormem Vorteil, weil im Grunde nur noch die Hälfte der Daten geladen werden muss.
Nein. Es gibt kein Limit. TrashBlock+ filtert so lange, wie das Gerät am Router angeschlossen ist.
Das hat keinen spürbaren Einfluss. Bei 2,8 Millionen Einträgen werden lediglich 300 KB RAM belegt. Für den TrashBlock+ ist das überhaupt kein Problem.
Unter https://trashblockplus >>> Werkzeuge >>> Tail-Protokolldateien >>> pihole.log kann man in Echtzeit alle geblockten Domains sehen. Wenn du parallel dazu den blockierten Dienst aufrufst, siehst du sofort und in roter Fettschrift, welche Domain geblockt wird. Diese Domain dann einfach auf die Whitelist setzen und erneut probieren.
Das sind ja genau die Links, die TrashBlock+ sperren soll. Entweder nutzt man die Funktion "Blocken ausschalten" in Pi-hole, oder setzt googleadservices.com bzw. microsoft.com auf die Whitelist oder du nutzt konsequent eine werbefreie Alternative wie DuckDuckGo.
Unter https://trashblockplus >>> Blocken ausschalten und Seite erneut laden. Wenn die Seite jetzt weiterhin nicht funktioniert, liegt es an der Seite selbst.
Wenn Anti-Adblocker auf Nachrichtenportalen reagieren, wird Pi-hole vermutlich Skripte blockieren, die prüfen, ob Werbung geladen wird. Da Pi-hole auf DNS-Ebene arbeitet, sieht die Website nur, dass die Werbeserver nicht erreichbar sind, und sperrt den Inhalt. In diesem Fall ist es empfehlenswert, zusätzliche Browsererweiterungen wie uBlock Origin zu verwenden.
Wenn Pi-hole die Tracker der Kundenbewertungen blockiert, verschwinden auch die Review-Sektionen. Oft lagern große Plattformen die Produktbilder auf Content Delivery Networks (CDN's) aus. Die Domains der CDN's werden manchmal mit Werbeservern geteilt, die auf den Blacklists stehen. Hier hilft ein Blick in die pihole.log unter „Tail Protokolldateien“./p>
Ja. Rufe einfach https://trashblockplus auf. Wenn die Anmeldeseite erscheint, dann ist TrashBlock+ aktiv.
Nein. Ein universelles, zentrales Gesamtsystem, das alle fälschlicherweise blockierten Domains automatisch meldet, gibt es nicht.
Pi-hole bricht das Update für die Liste ab, die temporär nicht erreichbar ist, zeigt eine Fehlermeldung im Dashboard bzw. im Log an und springt zur nächsten Liste weiter. Die nicht aktualisierte Liste wird dann weiter genutzt.
Um iCloud Privat-Relay und sicheres DNS (DoH) zu kontrollieren, blockiert Pi-hole diese Dienste standardmäßig oder nutzt sogenannte Canary-Domains, während Sie sie alternativ direkt auf den Geräten deaktivieren können.
Nutze die Kategorie „Help“ unter discourse.pi-hole.net. Oder gehe auf https://trashblockplus, klicke ganz unten auf „Support“ und folge den Anweisungen.
Die Nutzung des TrashBlock+ und der vorinstallierten Software Pi-hole ist dauerhaft kostenlos. Es gibt natürlich keinerlei versteckte Kosten.
Die vorinstallierte Software Pi-hole ist ein transparentes Open-Source-Projekt und steht unter der European Union Public License (EUPL) v1.2. Du kannst die Software privat und kommerziell komplett kostenfrei nutzen, den Code einsehen, verändern und anpassen. Falls du modifizierte Versionen weitergeben möchtest, müssen diese zwingend unter derselben EUPL-Lizenz bleiben.
Wir bieten lediglich die kostenpflichtige Dienstleistung unter dem Namen TrashBlock+ an, das Gerät vollständig und sofort einsatzfähig und inkl. 2 Jahren Garantie vor zu konfigurieren. Hierzu bieten wir ein 14‑tägiges Widerrufsrecht an.
Das Pi-hole-Projekt finanziert sich langfristig über Spenden und Community-Sponsoring. Da das Team hinter Pi-hole keine Werbung schaltet und keine Nutzerdaten verkauft, basiert das Überleben des Projekts auf der freiwilligen Unterstützung seiner Nutzerbasis.
Nein. TrashBlock+ und Pi-hole sind sowohl für die private Nutzung als auch für Schulen, Vereine, öffentliche Einrichtungen oder Unternehmen geeignet.
Ja. Alle Filterlisten sind frei im Internet abrufbar. Auch unsere Listen, die wiederum auf diesen öffentlichen Listen basieren, stellen wir selbstverständlich zur freien Nutzung auf unserer Website unter https://trashblockplus.de/blacklists/index.php zur Verfügung.
Derartige Funktionen sind aktuell nicht geplant.
Nein. TrashBlock+ wird problemlos mit hunderten Geräten im heimischen Netzwerk oder in Unternehmensnetzwerken klar kommen.
Die vorinstallierte Software Pi-hole ist ein Open-Source-Projekt und steht unter der Lizenz der European Union Public License (EUPL) v1.2. Du kannst die Software privat und kommerziell komplett kostenfrei nutzen, den Code einsehen, verändern und anpassen.
Für Spenden nutze die Seite unter https://pi-hole.net/donate/. Wer an der Entwicklung aktiv mitwirken möchte, wendet sich am besten an https://discourse.pi-hole.net/
Pi-hole fängt automatische Umgehungsversuche via DNS-over-HTTPS (DoH) standardmäßig über sogenannte „Canary Domains“ ab. Sobald ein Browser versucht, eigenmächtig auf verschlüsseltes DNS umzuschalten, wird diese netzwerkseitige Signalisierung greifen. Am Beispiel des Firefox wird vor der Aktivierung von DoH geprüft, ob im Netzwerk ein Filter- oder Jugendschutzsystem aktiv ist. Dazu sendet er eine normale DNS-Anfrage für z.B. use-application-dns.net. Pi-hole wird diese Anfrage mit dem Status NXDOMAIN (Domain existiert nicht) beantworten. Daraufhin wird Firefox DoH automatisch für diese Sitzung deaktivieren und den vom Router zugewiesenen Pi-hole-DNS nutzen.
Nein. In Pi-hole wird es zukünftig wohl keine KI-basierte Domain-Erkennung geben. Pi-hole ist als schlankes, ressourcenschonendes DNS-Sinkhole konzipiert, das auch auf minimaler Hardware wie einem Raspberry Pi Zero flüssig laufen soll. Die Anbieter der Blocklisten sind jedoch schon längst auf den KI-Zug aufgesprungen und stellen immer häufiger neue Listen bereit.
Das Entwicklerteam stellt regelmäßig neue Software-Updates bereit. Auch wir erstellen aus unseren derzeit 75 Quelllisten neue Blocklisten und stellen diese für den TrashBlock+ und natürlich für den öffentlichen Download bereit. TrashBlock+ prüft jede Nacht auf das Vorhandensein neuer Updates und neuer Blocklisten und lädt diese bei Bedarf runter.
Ja. Es gibt ein sehr aktives deutschsprachiges Hilfeforum unter https://discourse.pi-hole.net/c/bugs-problems-issues/deutschsprachige-hilfe/15, sowie diverse deutsche Anleitungen im Internet. Die offizielle Dokumentation wird jedoch auf Englisch gepflegt.
Nein. Pi-hole selbst stellt keine offiziellen Erklärvideos oder einfache Schritt-für-Schritt-Anleitungen bereit. Es gibt jedoch auf Kanälen wie z.B. Youtube, zahlreiche deutschsprachige Videoanleitungen ambitionierter Anwender.
Pi-hole bietet als DNS-basierter Filter einen robusten Grundschutz auf Netzwerkebene, stößt jedoch bei modernen, gezielten Umgehungsversuchen der Werbeindustrie konzeptionell an seine Grenzen. Da Pi-hole ausschließlich auf Domain-Ebene blockiert (z. B. werbung.de), kann es Inhalte innerhalb eines verschlüsselten Datenstroms nicht analysieren und verändern.
Pi-hole ist aber auch kein reiner Trackingfilter und Adblocker mehr. Als DNS-basierter Filter spielt er vor allem im Jugendschutz und im Geräteschutz (Malware) seine Stärken aus. Im Laufe der Zeit ist er zu einem mächtigen Schutzschild für das ganze Ökosystem innerhalb eines Netzwerkes geworden. Egal ob privat oder in Unternehmen.
Ja, das geht zumindest teilweise. Smart-Home-Zentralen wie Home Assistant bringen entsprechende Pi-hole-Integrationen mit, mit denen sich virtuelle Schalter für verschiedene Szenarien erstellen lassen. Ob das sinnvoll ist, steht auf einem anderen Blatt. Denn eigentlich ist der TrashBlock+ mit seinem Pi-hole als Install-&-forget-Gerät konzipiert.
Nein, das Pi-hole-Projekt plant keine spezifischen Filter für KI-Chatbots oder Deepfake-Inhalte. Pi-hole ist ein DNS‑basiertes Sinkhole und baut somit ausschließlich auf Filterlisten auf.
Nein. Eine klassische Roadmap gibt es von Pi-hole nicht. Die Entwickler entnehmen einen etwaigen Änderungsbedarf normalerweise aus den Diskussionen im Hilfeforum. Dort gibt es aber auch einen offiziellen Thread für Feature-Wünsche, teils mit Abstimmungsfunktion, unter https://discourse.pi-hole.net/c/feature-requests/8.
Das wichtigste Alleinstellungsmerkmal ist wohl die Tatsache, dass es gar keine etablierten Mitbewerber mehr gibt. Pflege und Wartung solcher Geräte sind den meisten Unternehmen zu teuer, die Profite zu gering. Viele Anwender bauen sich solche Geräte einfach selbst, aus alten Computern in einem Gehäuse aus einem 3D‑Drucker. Wer das kann, sollte das für sein eigenes Netzwerk auch unbedingt tun.
95% der Menschen können das aber nicht. Sie sind weiterhin den Gefahren des Internets weitgehend hilflos ausgeliefert. Sie haben ständig mit Malware und Phishing, penetranter Werbung und hemmungslos abartigen Inhalten für ihre Kinder zu kämpfen. Werbeindustrie und Cyberkriminelle treiben im Netz immer seltsamere Blüten.
Es gibt die Technik, es gibt Pi-hole und die vielfältigen Möglichkeiten des automatisierten Langzeit-Supports. Mit unserer über 30-jährigen Erfahrung in der EDV, Datenrettung und Datenmigration sehen wir es als unsere Pflicht, die Menschheit mit derart einfachen Mitteln zu unterstützen und der explodierenden Zahl an kriminellen Aktivitäten im Netz etwas entgegenzusetzen.